


La reciente ola de ataques automatizados en el ecosistema de plugins, como la explotación en tiempo real de fallos de control de acceso (CVE-2026-32475 en Elementor Pro) o vulnerabilidades en LiteSpeed Cache, demuestra que los vectores de intrusión han evolucionado de forma radical.
Hoy en día, el uso de modelos de Inteligencia Artificial por parte de actores maliciosos ha disparado la frecuencia y sofisticación de los ataques. Las botnets actuales ya no ejecutan escaneos lineales simples: utilizan sistemas autónomos impulsados por IA para analizar código, descubrir vulnerabilidades de día cero (Zero-Day) en plugins y lanzar ataques adaptativos en cuestión de segundos.
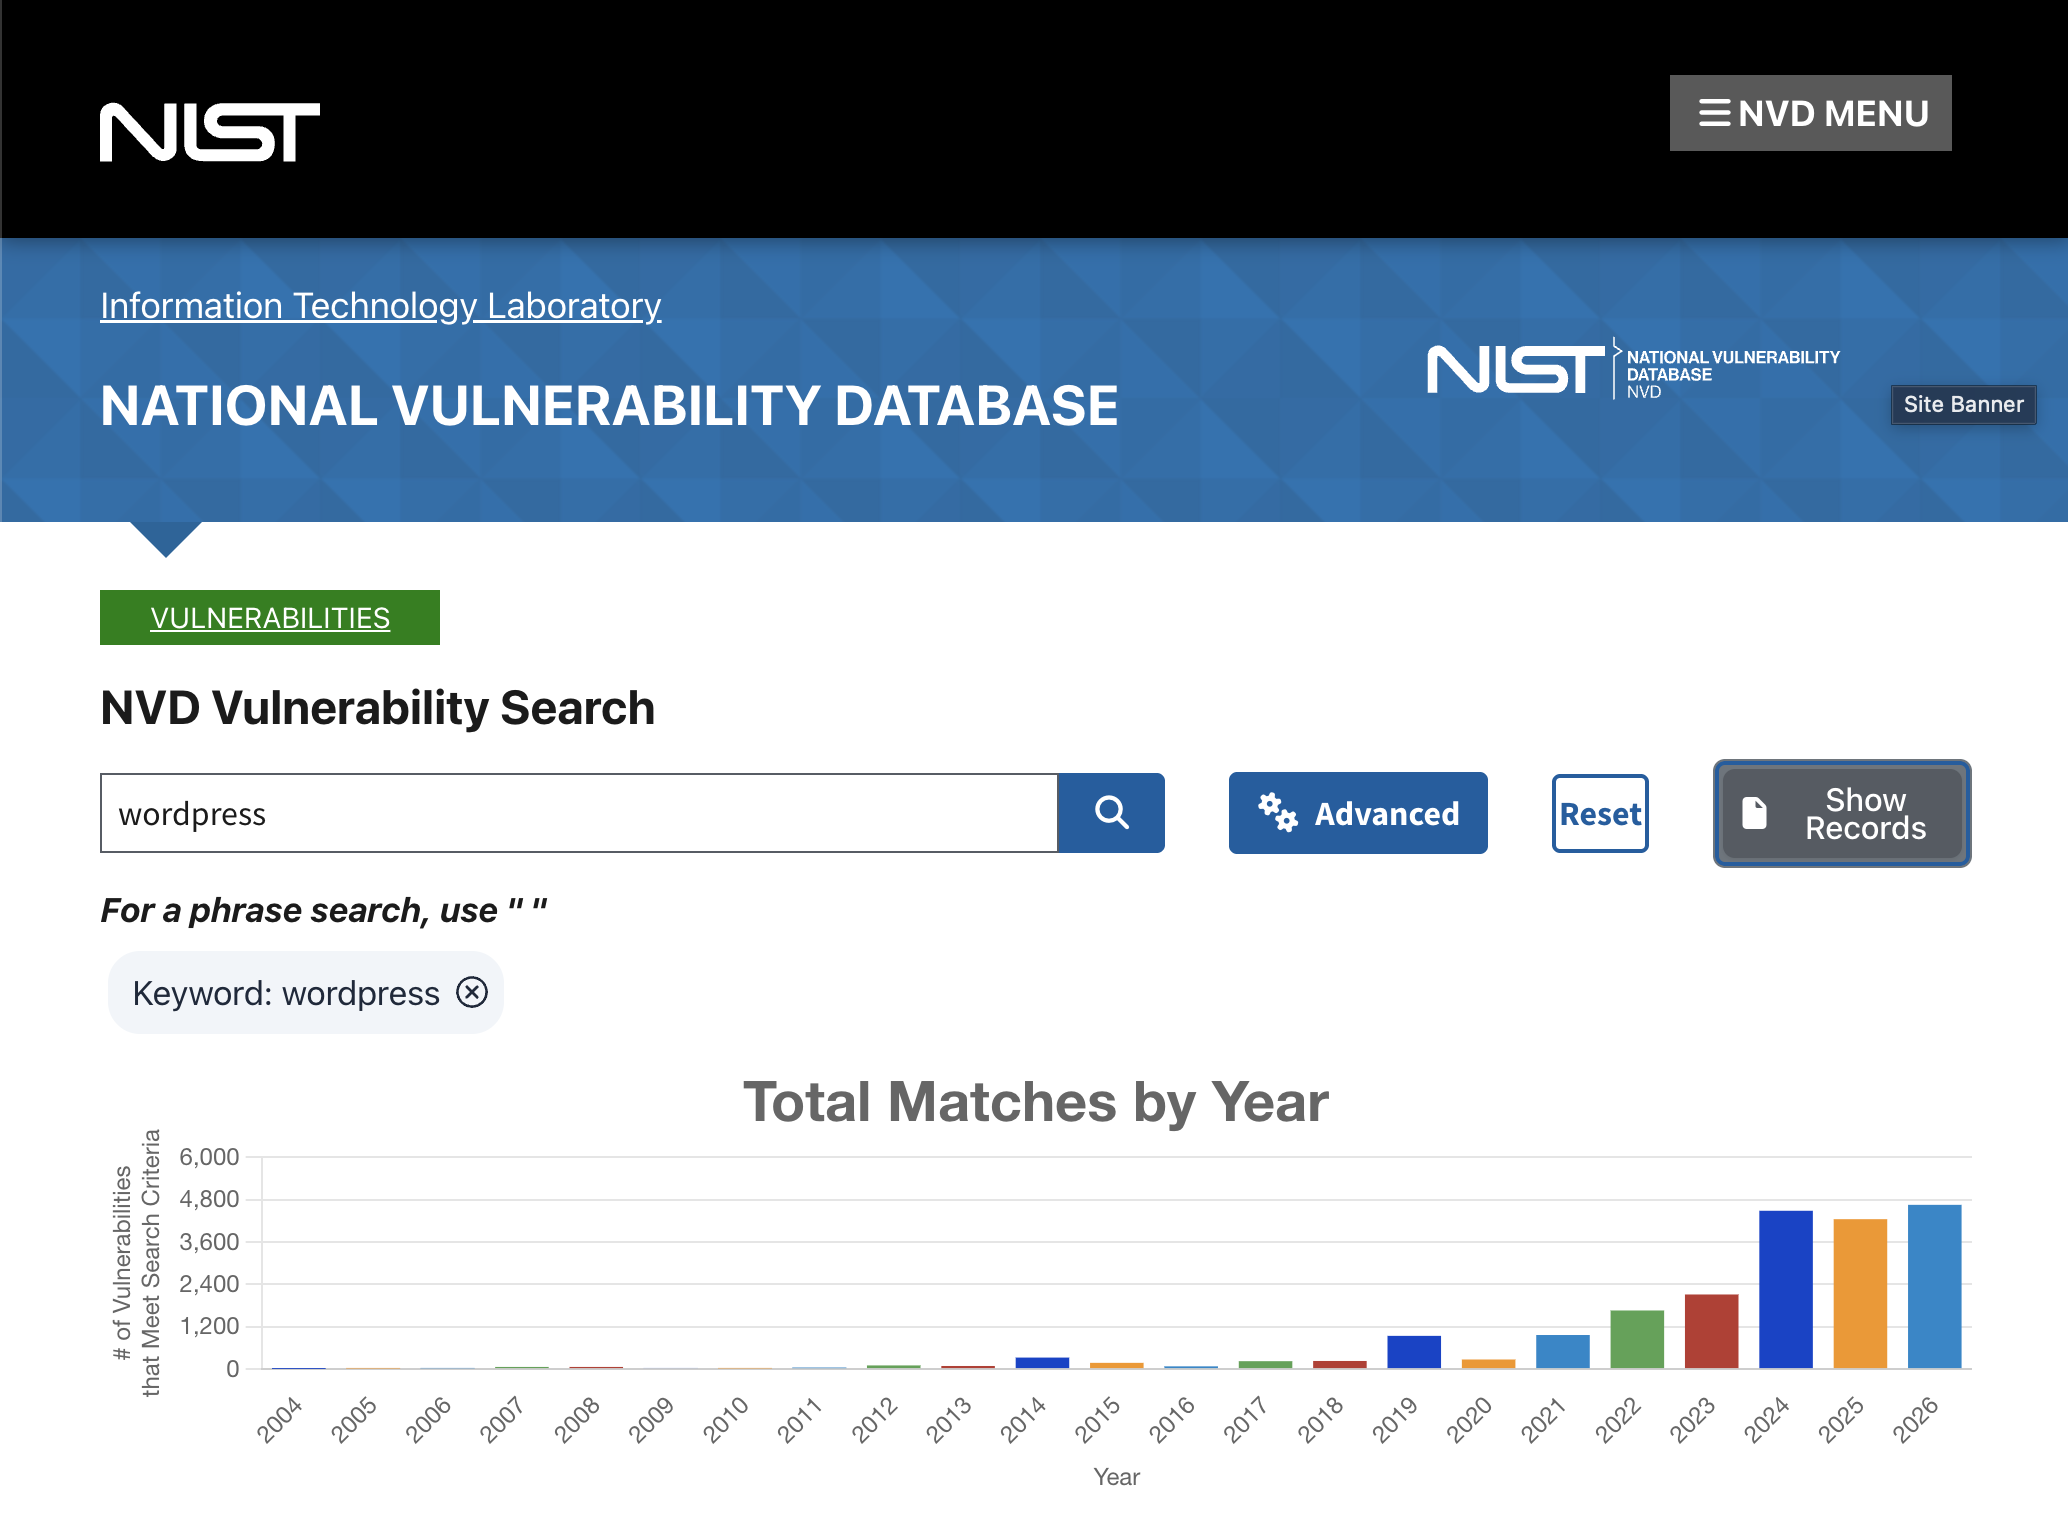
Sin duda las más de 4.650 vulnerabilidades a dia de hoy (tercer trimestre del 2026) demuestran un claro augmento de vulnerabilidades explotadas en Wordpress.
Cuando un sitio WordPress sufre un ataque de denegación de servicio (DDoS) o una ola de peticiones automatizadas, el problema no es solo el riesgo de intrusión; es el colapso de infraestructura. Cada petición no filtrada fuerza a Nginx/Apache a invocar a PHP-FPM, este realiza consultas pesadas a MySQL, y los recursos de CPU y RAM del servidor se agotan rápidamente, dejando el sitio fuera de servicio (Downtime).
En este artículo analizamos la arquitectura de defensa en capas mediante un Reverse Proxy Edge (como Cloudflare o soluciones OpenSource como Anubis) y cómo la combinación de un WAF, DNS Anycast y Edge HTML Caching permite neutralizar ataques masivos y reducir la carga de tus servidores de origen hasta en un 90%.
Como analizaba Chiyana Simões en su artículo No le des ideas a la IA o Diseñar el permiso, la verdadera frontera del diseño con IA no es la capacidad técnica del agente, sino el nivel de autonomía que le concedemos. La experiencia de usuario moderna exige abandonar el binomio simplista de "automatización total vs. control manual" para pasar a un permiso granular y condicionado. Diseñar autonomía implica definir cuándo el sistema debe actuar, cuándo debe introducir fricción deliberada y bajo qué cambios de contexto está obligado a devolver la decisión a la persona.
1. La anatomía del problema: Por qué Nginx y PHP Colapsan bajo ataque
En una arquitectura convencional sin capa de protección intermedia, el flujo de una petición es directo hacia la IP pública de tu servidor:
[Botnet / Script de IA] ── (Petición HTTP POST)──► [Nginx] ──► [PHP-FPM] ──► [MySQL]
                                                                       (Agotamiento de CPU/RAM)
Si una red de bots automatizados lanza 50.000 peticiones por minuto contra wp-login.php para identificar o explotar vulnerabilidades, endpoints AJAX vulnerables o la API REST (/wp-json/), el servidor de origen debe procesar el código PHP de cada una de ellas. Aunque el ataque no logre adivinar la contraseña ni explotar la vulnerabilidad, el servidor cae por saturación de recursos.
2. La arquitectura de defensa inversa (Reverse Proxy & Anycast)
Para mitigar este riesgo, la dirección IP real de tus servidores de origen debe desaparecer del espacio público. Al activar un servicio de Reverse Proxy con integración específica para WordPress, el tráfico se redirige hacia una red Anycast distribuida globalmente en el borde (The Edge).
Las 4 Capas de protección en el Borde (The Edge):
Capa 1: Gestión de DNS y Ocultamiento de la IP de Origen
La resolución DNS ya no apunta a la IP pública de tus servidores web. Apunta a los nodos de la red Edge. El filtro inicial analiza el tráfico HTTP/HTTPS en el borde de la red, bloqueando ataques de denegación de servicio masivos en las Capas 3, 4 y 7 del modelo OSI antes de que un solo paquete de red toque tu infraestructura.
Capa 2: Seguridad, WAF y Anti-Bot impulsado por IA
El Firewall de Aplicación Web (WAF) inspecciona cada petición en tiempo real:
- Parcheo virtual (Virtual Patching): Bloquea intentos de explotación de vulnerabilidades conocidas en plugins (como inyecciones SQL o fallos de control de acceso) aplicando reglas en el WAF.
- Filtrado de fuerza bruta y bots de IA: Los ataques dirigidos a
wp-login.phpoxmlrpc.phpse desafían con verificaciones en el borde (JS Challenges, Managed Challenges o comprobaciones de comportamiento de comportamiento bot) sin que la petición llegue a Nginx o PHP-FPM.
Capa 3: Caching dinámico en el Edge (APO & HTML Caching)
A diferencia de una CDN tradicional que solo almacena activos estáticos (imágenes, CSS, JS), la optimización avanzada para WordPress (APO / Automatic Platform Optimization) guarda el HTML dinámico generado por PHP en los servidores Edge distribuidos por todo el mundo.
[Visitante Anónimo] ──────► [Edge (Cache HIT)] ──────► Respuesta HTML (<20ms)
                                                                 (Servidor de origen intacto)

[Usuario Logueado / Admin] ─► [Cloudflare Edge (BYPASS)] ──► [Servidor de Origen (Nginx/PHP)]
- Bypass inteligente: Estas soluciones detectan las cookies de sesión de WordPress (
wordpress_logged_in_*,wp-postpass_*) o peticiones dirigidas a/wp-admin/y/wp-json/, saltándose la caché de forma transparente para permitir la administración en vivo. - Invalidación automática (Purge via API): Cuando un editor actualiza una entrada o instala un plugin, el CMS se comunica vía API con el borde para purgar de forma inmediata la memoria caché de esa URL o del sitio completo.
Capa 4: Optimización en tiempo real
Aplica compresión de red de última generación (Brotli), habilita protocolos de baja latencia como HTTP/3 y QUIC, y realiza la conversión al vuelo de imágenes a formatos de nueva generación (WebP/AVIF) ajustando la resolución al dispositivo del usuario.
3. Impacto real en la infraestructura de servidores
La implementación de este esquema transforma radicalmente la métricas de rendimiento y la resistencia de los servidores de origen:
| Métrica / Recurso | Sin Capa Edge (Directo) | Con WAF + Edge Caching |
| Carga de PHP-FPM y MySQL | 100% de las peticiones ejecutan PHP. | 80% - 90% de reducción de carga (Servidas desde el Edge). |
| Resistencia a Ataques DDoS | Limitada al ancho de banda del servidor. | Absorción masiva en la red de borde (Terabits/sec). |
| Tiempo de Respuesta (TTFB) | 200ms - 800ms (Depende del servidor). | < 30ms (Servido desde el nodo más cercano al usuario). |
| Exposición de IP de Origen | Pública (Vulnerable a ataques directos). | Oculta tras el proxy inverso. |
4. Ajuste técnico en Nginx: Restauración de IPs reales
Un detalle crítico al colocar un Reverse Proxy delante de tu infraestructura es que los archivos de registro de tu servidor web (access.log de Nginx) pasarán a ver únicamente las direcciones IP de la red de estos firewall, imposibilitando las auditorías de seguridad locales o el análisis de logs.
Para solucionar esto, es indispensable configurar el módulo ngx_http_realip_module en Nginx para restaurar la IP real del visitante pasada a través de la cabecera CF-Connecting-IP:
# /etc/nginx/conf.d/cloudflare_real_ip.conf

# Rangos oficiales de IPv4 e IPv6 de Cloudflare
set_real_ip_from 173.245.48.0/20;
set_real_ip_from 103.21.244.0/22;
set_real_ip_from 103.22.200.0/22;
set_real_ip_from 103.31.4.0/22;
set_real_ip_from 141.101.64.0/18;
set_real_ip_from 108.162.192.0/18;
set_real_ip_from 190.93.240.0/20;
set_real_ip_from 188.114.96.0/20;
set_real_ip_from 197.234.240.0/22;
set_real_ip_from 198.41.128.0/17;
set_real_ip_from 162.158.0.0/15;
set_real_ip_from 104.16.0.0/13;
set_real_ip_from 104.24.0.0/14;
set_real_ip_from 172.64.0.0/13;
set_real_ip_from 131.0.72.0/22;

set_real_ip_from 2400:cb00::/32;
set_real_ip_from 2606:4700::/32;
set_real_ip_from 2803:f800::/32;
set_real_ip_from 2405:b500::/32;
set_real_ip_from 2405:8100::/32;
set_real_ip_from 2a06:98c0::/29;
set_real_ip_from 2c0f:f248::/32;

# Obtener la IP real de la cabecera enviada por Cloudflare
real_ip_header CF-Connecting-IP;
Ejemplo de configuración para nginx con Cloudflare
5. Referencias recientes sobre vulnerabilidades explotadas en WordPress
El incremento de ataques impulsados por automatización e IA se evidencia en la frecuencia con la que fallos críticos en plugins de adopción masiva pasan a ser explotados en salvaje (in the wild):
- Elementor / Elementor Pro (CVE-2026-32475): Fallo crítico de Broken Access Control (CVSS 9.8) que permite a atacantes no autenticados modificar la configuración del sitio en
wp_options, habilitar el registro público y asignarse el rol de Administrador. - LiteSpeed Cache (CVE-2024-28000 / CVE-2024-44000): Vulnerabilidades de escalada de privilegios y Unauthenticated Account Takeover presentes en un plugin instalado en más de 5 millones de sitios web, explotadas masivamente por botnets para inyectar webshells.
- GiveWP (CVE-2024-6327): Vulnerabilidad de inyección de objetos PHP (CVSS 9.9) que permitía la ejecución remota de código (RCE) no autenticada en sitios de donaciones y comercio electrónico.
6. Caso práctico real: Análisis de logs de servidor y efectividad del bloqueo
Para entender el comportamiento de estos ataques en producción, basta con analizar los registros de acceso (access.log) de tu servidor web.
Al auditar las peticiones dirigidas a los puntos críticos de administración (wp-admin y wp-login.php) durante el mes de septiembre de 2026, los datos muestran el patrón típico de un intento de fuerza bruta masivo seguido del bloqueo total por parte de la capa perimetral:
ubuntu@webserver:/# zgrep -h -E "wp-admin|wp-login\.php" /var/log/nginx/access.log* 2>/dev/null | awk '{print $4}' | cut -d: -f1 | tr -d '[' | sort | uniq -c
      2 08/Sep/2026
      3 11/Sep/2026
      9 14/Sep/2026
      5 15/Sep/2026
      2 17/Sep/2026
      9 18/Sep/2026
      2 22/Sep/2026
    565 23/Sep/2026
     20 25/Sep/2026
Log a fecha 28/Sep/2026
Anatomía de los datos:
- Tráfico residual / limpio (8 - 22 de Septiembre): Entre 2 y 9 peticiones diarias. Corresponden al acceso legítimo de administradores o editores del sitio trabajando en el panel de control.
- El pico de ataque automatizado (23 de Septiembre): Se registraron 565 peticiones en un solo día. Una botnet identificó la instalación y lanzó una ráfaga automatizada de peticiones para intentar adivinar credenciales o explotar la interfaz de administración.
- Pinchazo y desistimiento (25 de Septiembre): El tráfico cayó a 20 peticiones mientras las reglas de bloqueo en la red perimetral absorbían el ataque con las soluciones expuestas en este artículo.
- Cero impacto posterior (A fecha 28 de Septiembre): Desde el 25 de septiembre no se ha registrado ni un solo acceso no autorizado o malicioso a
wp-admin.
La lección de infraestructura:
Si estas 565 peticiones no se hubieran filtrado o si el atacante hubiera escalado a decenas de miles de peticiones por hora, el proceso PHP-FPM habría colapsado la CPU y la memoria, afectando no solo a este sitio web sino a todos los proyectos alojados en la misma máquina.
Al desplegar la capa de WAF y Reverse Proxy, la botnet fue desafiada y bloqueada en el borde de la red (The Edge), garantizando la continuidad del servicio sin que el servidor de origen sufriera degradación de rendimiento.
Conclusión
El panorama de la ciberseguridad ha cambiado de forma irreversible, los ataques automatizados por IA obligan a responder con defensas automatizadas en el borde.
Depender exclusivamente de la capacidad de procesamiento de tus servidores de origen (Nginx, PHP-FPM, MySQL) para filtrar ataques es una estrategia insostenible. La integración de un Reverse Proxy con WAF, gestión de DNS Anycast y Edge HTML Caching permite absorber el tráfico malicioso en la red perimetral, proteger el sitio frente a vulnerabilidades críticas en tiempo real y reducir drásticamente la carga sobre tu infraestructura.
Referencias:
· Wordfence Threat Intelligence. Reports on Active Exploitation of Critical Vulnerabilities in WordPress Plugins (Elementor Pro, LiteSpeed Cache). — Informes de análisis de amenazas y telemetría de ataques masivos en tiempo real.
· Cloudflare Documentation. Automatic Platform Optimization (APO) for WordPress & Edge Caching Architecture. — Guías oficiales sobre la gestión de caché HTML dinámico en la red Edge.
· NIST / National Vulnerability Database. CVE-2026-32475, CVE-2024-28000 Detail Reports. — Índices oficiales de gravedad y métricas CVSS.


¿Qué te ha parecido?